Permissions des fichiers, Que signifie Chmod 777 ?

Si vous êtes un utilisateur de Linux, ou un webmaster gérant votre propre site web (qui est probablement hébergé sur un serveur Linux), vous rencontrerez sûrement une situation lorsque vous essayez de télécharger un fichier ou de modifier un document et recevez l’erreur « Vous n’avez pas l’autorisation pour télécharger le fichier ». Et après quelques recherches, la solution est souvent aussi simple que de définir l’autorisation de fichier sur « 775 » ou « 777 » en utilisant la commande linux chmod. Alors, que signifie exactement « 777 » ? Et pourquoi doit-il être « 7 », et non « 8 » ou « 9 » ? Comprendre la commande chmod et les droits d’accès est essentiel pour gérer efficacement votre système de fichiers Linux et assurer la sécurité de vos données.
Comprendre les linux permissions (autorisations Linux)
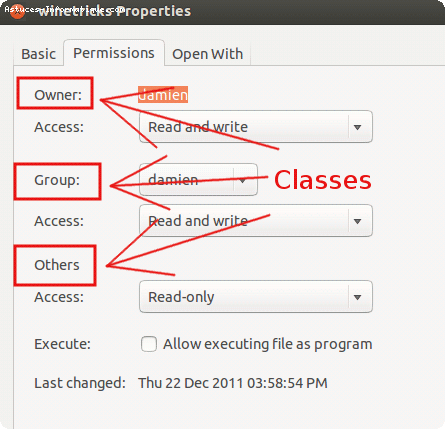
Les systèmes Unix (y compris Linux et Mac OS X) sont livrés avec un mécanisme de contrôle de fichiers pour déterminer qui peut accéder à un fichier ou un dossier particulier et quelles actions ils peuvent y effectuer. Le mécanisme de contrôle des fichiers comporte deux parties, à savoir les classes et les autorisations. Les classes déterminent qui peut accéder au fichier tandis que les autorisations déterminent le type d’action que l’utilisateur peut effectuer sur le fichier.
Il y a trois classes – Propriétaire (u pour user), Groupe (g pour group), Autres (o pour others).
- Le propriétaire est généralement le créateur des fichiers / dossiers. Sous Linux, les fichiers ou les dossiers que vous avez créés dans votre répertoire Accueil sont généralement la propriété de vous, sauf si vous en changez spécifiquement la propriété en utilisant la commande chown.
- Le groupe contient un groupe d’utilisateurs partageant les mêmes autorisations et privilèges d’utilisateur. La gestion des permissions de groupe (g) est cruciale pour la collaboration.
- Autres utilisateurs signifie le grand public, souvent désigné par ‘a’ (all) dans la notation symbolique des droits d’accès.
En ce qui concerne les autorisations, il existe 3 types d’actions que vous pouvez effectuer sur un fichier / dossier. Vous pouvez soit lire (r pour read), écrire (w pour write) ou exécuter (x pour execute).
- Lecture (r) – Vous pouvez uniquement afficher le fichier, mais vous ne pouvez pas modifier le contenu du fichier. Une fois appliqué sur le dossier, vous pouvez uniquement afficher les fichiers dans le dossier, mais vous ne pouvez pas supprimer ou ajouter des fichiers dans le dossier.
- Écriture (w) – Vous pouvez éditer et modifier le fichier. Pour les dossiers, vous pouvez supprimer et ajouter des fichiers dans le dossier.
- Exécution (x) – Execute est principalement utilisé lorsque vous devez exécuter le fichier (couramment utilisé lorsque vous devez exécuter un script).
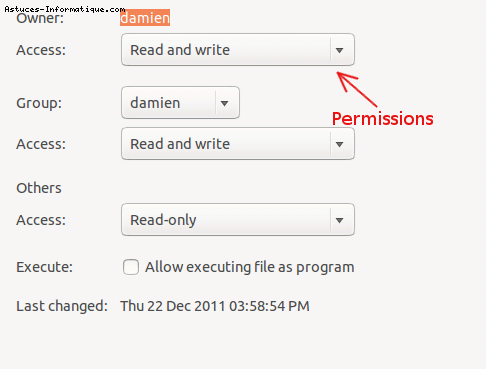
Lorsque vous combinez les classes et les autorisations, vous serez en mesure de contrôler qui peut accéder au fichier et quelles sont les actions qu’il peut faire avec.
Par exemple, le propriétaire (u) aura généralement toutes les permissions (lecture, écriture et exécution) pour accéder au fichier. Si vous n’êtes pas le propriétaire du fichier / dossier, vous devez modifier la propriété du fichier à votre nom avec chown, ou modifier les autorisations de Groupe ou autres à lire, écrire ou exécuter. Dans un serveur Web, si vous n’êtes pas en mesure de télécharger un fichier via FTP, c’est probablement parce que vous n’êtes pas le propriétaire du dossier de destination, ou que vous n’avez pas les droits d’accès pour ajouter des fichiers dans le dossier.
Comprendre les permissions chmod : Explication des valeurs 777, 755, 644 et plus
Avec la compréhension de base des Classes et des Autorisations, étudions-la plus en profondeur et voyons comment se développent les « 777 » ou « 775 » dans la commande chmod.
Chaque fichier et dossier contient des données 8 bits qui contrôlent les autorisations. À sa forme binaire de base, ce sera « 000 », ce qui signifie qu’aucune permission de quelque forme que ce soit n’est accordée. Lorsque vous définissez une autorisation « Lire », il ajoute 4 bits aux données, ce qui en fait « 100 » (au format binaire) ou « 4 » dans le format décimal habituel. Définir une autorisation « Write » ajoutera 2 bits aux données, ce qui en fait « 010 » et « 2 » sous forme décimale. Enfin, la définition d’une autorisation « Exécuter » ajoute 1 bit aux données, ce qui donnera « 001 » ou « 1 » sous forme décimale. En bref, ces valeurs octales représentent:
- Read (Lecture) est équivalent à ‘4’.
- Write (Écriture) est équivalent à ‘2’.
- Execute (Exécution) est équivalent à ‘1’
Lorsque nous voulons définir des autorisations, nous additionnons simplement le nombre. Par exemple, pour définir les autorisations de lecture et d’écriture, nous utiliserons ‘6’ (4 + 2) pour la permission. Pour lire, écrire et exécuter, nous utiliserons ‘7’ (4 + 2 + 1) pour la permission. Voici la permutation différente:
0 – pas de permission 1 – exécuter 2 – écrire 3 – écrire et exécuter 4 – lire 5 – lire et exécuter 6 – lire et écrire 7 – lire, écrire et exécuter
En fonction des autorisations que vous souhaitez accorder au fichier, vous définissez simplement le nombre en conséquence dans la commande chmod.
Qu’en est-il des 3 chiffres ‘777’ ? Eh bien, le premier chiffre est attribué au propriétaire (u), le deuxième chiffre est attribué au groupe (g) et le troisième chiffre est attribué aux autres (o). Donc, pour un fichier avec la permission ‘777’, tout le monde peut lire, écrire et exécuter le fichier. Voici quelques-unes des autorisations couramment utilisées:
- chmod 755 – Cet ensemble d’autorisations est couramment utilisé sur le serveur Web. Le propriétaire a toutes les permissions pour lire, écrire et exécuter. Tout le monde peut uniquement lire et exécuter, mais ne peut pas apporter de modifications au fichier.
- chmod 777 – Tout le monde peut lire écrire et exécuter. Dans un serveur Web, il est déconseillé de définir l’autorisation ‘777’ pour vos fichiers et dossiers car cela permet à quiconque d’ajouter du code malveillant sur votre serveur. Toutefois, dans certains cas, vous devrez définir les autorisations 777 avant de pouvoir télécharger un fichier sur le serveur (par exemple, en téléchargeant des images dans WordPress).
- chmod 644 – Seul le propriétaire peut lire et écrire. Tout le monde ne peut que lire. Personne ne peut exécuter le fichier.
- chmod 700 – Seul le propriétaire peut lire, écrire et exécuter le fichier. Personne d’autre ne peut y accéder, ce qui est utile pour les fichiers sensibles.
Définition des autorisations de fichier dans la ligne de commande
Sous Linux, vous pouvez facilement modifier les autorisations de fichiers en cliquant avec le bouton droit sur le fichier ou le dossier et en sélectionnant « Propriétés ». Il y aura un onglet d’autorisation où vous pouvez changer les permissions d’un fichier linux. Dans le terminal, la commande à utiliser pour modifier l’autorisation de fichier est « chmod ». En bref, « chmod 777 » signifie rendre le fichier lisible, accessible en écriture et exécutable par tout le monde.
Pour changer les droits d’accès d’un fichier linux en utilisant la valeur octale (mode numérique), vous pouvez utiliser la commande chmod suivante:
sudo chmod 755 /chemin/vers/fichier
Vous pouvez également utiliser le mode symbolique pour modifier les permissions. Par exemple:
sudo chmod u+x,g+w,o-r /chemin/vers/fichier
Cette commande ajoute la permission d’exécution pour le propriétaire (u+x), ajoute la permission d’écriture pour le groupe (g+w), et retire la permission de lecture pour les autres (o-r).
Pour appliquer les permissions de manière récursive à tous les fichiers et répertoires dans un dossier, vous pouvez utiliser l’option -R:
sudo chmod -R 755 /chemin/vers/dossier
Cette commande chmod -R 777 donnerait des permissions totales à tous les fichiers et dossiers de manière récursive, mais elle n’est généralement pas recommandée pour des raisons de sécurité.
Voici quelques exemples supplémentaires d’utilisation de la commande chmod:
chmod +x fichier: Ajoute la permission d’exécution pour tous les utilisateurs.chmod a+x fichier: Équivalent à la commande précédente, ‘a’ signifiant ‘all’ (tous).chmod g=rw fichier: Définit les permissions du groupe à lecture et écriture uniquement.chmod +s fichier: Ajoute le bit setuid ou setgid au fichier, permettant à l’utilisateur d’exécuter le fichier avec les permissions du propriétaire ou du groupe.
Sur Ubuntu, la commande chmod fonctionne de la même manière. Par exemple, chmod 644 fichier définira les permissions de lecture et d’écriture pour le propriétaire, et de lecture seule pour les autres.
Il est important de noter que sous Windows, le système de permissions est différent, mais des outils comme Cygwin peuvent permettre d’utiliser des commandes similaires à chmod.
Pour vérifier les permissions actuelles d’un fichier ou d’un dossier, vous pouvez utiliser la commande ls -l. Cette commande affichera une liste détaillée des fichiers, y compris leurs permissions en notation symbolique.
Un autre concept lié aux permissions est le umask, qui définit les permissions par défaut pour les nouveaux fichiers et dossiers créés par un utilisateur.
En tant qu’administrateur système (root), vous avez le pouvoir de modifier les permissions de n’importe quel fichier. Cependant, il est crucial d’utiliser ce pouvoir avec précaution pour maintenir la sécurité du système.
Heureusement, cet article peut vous aider à mieux comprendre les linux permissions dans le système Unix et l’origine du nombre magique « 777 » utilisé dans la commande linux chmod. La maîtrise de ces concepts est essentielle pour gérer efficacement la sécurité et les droits d’accès dans votre système de fichiers Linux. Que vous ayez besoin de changer les permissions d’un fichier linux ou de comprendre la différence entre chmod 775 et chmod 700, ces connaissances vous seront précieuses pour maintenir un système sécurisé et bien géré.


